GRC (Governance, Risk & Compliance) to podejście łączące ład organizacyjny, zarządzanie ryzykiem oraz zgodność z przepisami w jednym, spójnym systemie zarządzania. Zamiast prowadzić te trzy obszary osobno – w oderwanych arkuszach, procedurach i zespołach – organizacja zarządza nimi na wspólnych danych, w jednym procesie decyzyjnym. Dzięki temu decyzje biznesowe, ocena ryzyka i wymogi regulacyjne przestają żyć własnym życiem, a zaczynają się ze sobą komunikować.
W tym artykule wyjaśniamy, co dokładnie oznaczają poszczególne litery skrótu GRC, jak to podejście działa w praktyce, czym różni się od zarządzania ryzykiem (ERM) i od compliance, oraz kiedy organizacja faktycznie potrzebuje dedykowanego systemu GRC.
Co to jest GRC?
GRC to skrót od Governance, Risk i Compliance – ładu organizacyjnego, zarządzania ryzykiem i zgodności z przepisami. Termin ukuła w 2002 roku organizacja OCEG (Open Compliance and Ethics Group), definiując GRC jako zintegrowany zbiór zdolności, które pozwalają organizacji wiarygodnie realizować cele, radzić sobie z niepewnością i działać w sposób etyczny.
W praktyce GRC nie jest jedną procedurą ani jednym dokumentem – to sposób organizowania pracy, w którym:
- Governance określa, kto podejmuje decyzje i na jakich zasadach działa organizacja,
- Risk odpowiada za identyfikację i ograniczanie niepewności, która mogłaby zagrozić realizacji celów,
- Compliance pilnuje, by organizacja działała zgodnie z prawem, normami i wewnętrznymi politykami.
Kluczowa różnica względem podejścia „silosowego” polega na tym, że te trzy obszary korzystają ze wspólnego rejestru ryzyk, wspólnej biblioteki kontroli i wspólnego raportowania – zamiast trzech niezależnych, często sprzecznych ze sobą narracji trafiających do zarządu.
Co oznaczają Governance, Risk i Compliance?
Poniższa tabela pokazuje, co kryje się pod każdym z trzech filarów GRC oraz jak wygląda to w praktyce organizacyjnej.
Te trzy obszary nie działają obok siebie – są ze sobą powiązane. Decyzja governance (np. akceptacja nowego dostawcy IT) generuje ryzyko (np. ryzyko ciągłości usługi), które z kolei podlega wymogom compliance (np. obowiązkowej ocenie ryzyka dostawcy ICT wynikającej z DORA).
Dlaczego organizacje wdrażają podejście GRC?
Organizacje, które zarządzają ryzykiem, zgodnością i ładem organizacyjnym w oderwanych silosach, najczęściej napotykają te same problemy: dane o tym samym ryzyku są prowadzone w kilku miejscach naraz, zespół compliance nie wie, jakie kontrole wdrożył już zespół ryzyka, a zarząd dostaje trzy różne raporty, które trudno ze sobą pogodzić.
Podejście GRC porządkuje to poprzez:
- wspólny rejestr ryzyk i kontroli – ten sam obiekt (np. dostawca, proces, ryzyko) jest widoczny dla wszystkich zainteresowanych zespołów,
- jednolite raportowanie do zarządu – zamiast trzech sprzecznych narracji, jeden spójny obraz sytuacji,
- eliminację powielania pracy – ten sam dowód zgodności (np. wynik audytu) może być wykorzystany zarówno przez zespół ryzyka, jak i compliance,
- lepszą gotowość na kontrole regulacyjne – dane są aktualne i możliwe do szybkiego wyeksportowania na potrzeby regulatora.
Komentarz ekspercki BCMLogic: w praktyce najczęstszym impulsem do wdrożenia GRC nie jest sama chęć „uporządkowania procesów”, lecz konkretna presja – zbliżający się audyt, nowa regulacja (np. DORA lub NIS2) albo incydent, który pokazał, że organizacja nie miała pełnego obrazu własnego ryzyka.
Jak działa GRC w praktyce?
Najłatwiej zrozumieć GRC na konkretnym łańcuchu zależności: proces biznesowy → ryzyko → kontrola → regulacja → dostawca. Poniżej uproszczony przykład.
Przykład: proces obsługi płatności przychodzących
- Proces biznesowy – organizacja realizuje proces obsługi płatności przychodzących, w którym pośredniczy system bankowości korespondencyjnej (np. SWIFT) oraz dostawca infrastruktury chmurowej.
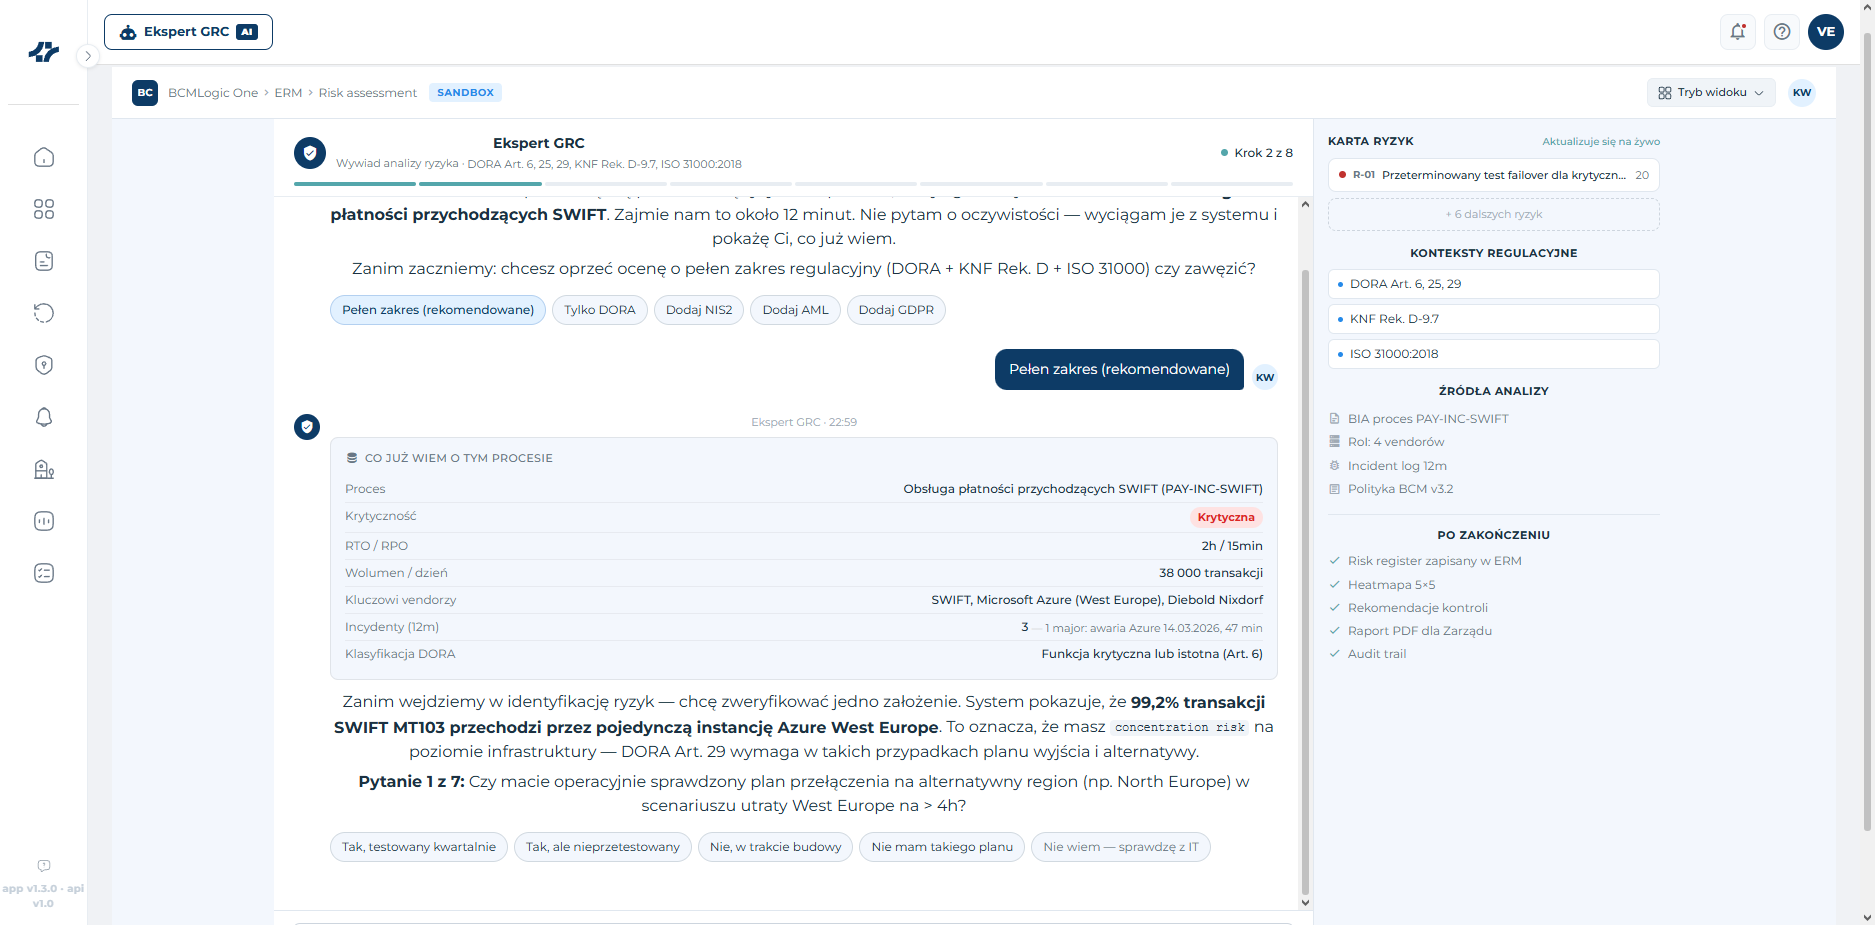
- Ryzyko – analiza pokazuje, że większość transakcji przechodzi przez pojedynczą instancję infrastruktury chmurowej w jednym regionie – co oznacza ryzyko koncentracji: awaria tego jednego elementu może zatrzymać cały proces.
- Kontrola – organizacja wdraża kontrolę: plan przełączenia na środowisko zapasowe w innym regionie, testowany cyklicznie.
- Regulacja – jeśli organizacja podlega DORA, ryzyko koncentracji u dostawcy ICT musi być udokumentowane w rejestrze informacji ICT, a dla dostawców krytycznych wymagana jest strategia wyjścia.
- Dostawca – ryzyko jest przypisane do konkretnego dostawcy w rejestrze, wraz z jego klasyfikacją krytyczności i historią incydentów.
W systemie GRC każdy z tych elementów jest ze sobą powiązany – zmiana w jednym miejscu (np. nowy incydent u dostawcy) automatycznie aktualizuje ocenę ryzyka i wskazuje, których kontroli i wymogów regulacyjnych dotyczy.
Jakie obszary mogą być zarządzane w ramach GRC?
GRC to nie jeden moduł, lecz parasol obejmujący kilka powiązanych ze sobą dyscyplin:
- ERM (Enterprise Risk Management) – zarządzanie ryzykiem na poziomie całej organizacji,
- BCM (Business Continuity Management) – zapewnienie ciągłości działania krytycznych procesów, w tym analizy BIA (Business Impact Analysis),
- TPRM (Third Party Risk Management) – zarządzanie ryzykiem dostawców i stron trzecich,
- Zarządzanie zgodnością regulacyjną – mapowanie wymogów prawnych na konkretne działania i dowody,
- Zarządzanie incydentami i sytuacjami kryzysowymi,
- Zarządzanie dokumentacją, politykami i zapisami,
- Audyt wewnętrzny – niezależna weryfikacja skuteczności kontroli,
- KRI (Key Risk Indicators) – wskaźniki wczesnego ostrzegania o narastającym ryzyku.
Organizacja nie musi wdrażać wszystkich tych obszarów naraz – GRC pozwala zaczynać od jednego (np. TPRM lub compliance regulacyjne) i stopniowo rozszerzać zakres.
GRC a zarządzanie ryzykiem – jaka jest różnica?
GRC i ERM (Enterprise Risk Management) często są mylone, ale mają inny zakres i inny cel.
Innymi słowy: ERM to jeden z filarów GRC, odpowiadający za samo ryzyko. GRC to szersza rama, która dodatkowo dba o to, żeby zarządzanie ryzykiem było spójne z decyzjami zarządczymi (governance) i wymogami zewnętrznymi (compliance).
GRC a compliance – czy to to samo?
Nie. Compliance to jeden z trzech filarów GRC, a nie synonim całego podejścia.
Compliance koncentruje się na tym, czy organizacja spełnia konkretne wymogi – prawne, regulacyjne, normatywne czy wewnętrzne. GRC obejmuje szerszy kontekst: nie tylko „czy jesteśmy zgodni”, ale też „kto podejmuje decyzje” (governance) i „jakie ryzyko z tego wynika” (risk).
Organizacja może mieć dojrzały dział compliance, a jednocześnie nie mieć wdrożonego podejścia GRC – jeśli dane o zgodności nie są powiązane z rejestrem ryzyk i decyzjami zarządczymi, wciąż działa w silosie, nawet jeśli sam obszar compliance jest dobrze zorganizowany.
Co to jest system GRC?
System GRC to platforma informatyczna wspierająca realizację podejścia GRC – czyli narzędzie, w którym ryzyko, zgodność i ład organizacyjny są zarządzane na wspólnych danych, zamiast w rozproszonych arkuszach i dokumentach.
Typowe funkcje systemu GRC obejmują:
- centralny rejestr ryzyk, kontroli i incydentów,
- mapowanie wymogów regulacyjnych na konkretne procesy i dowody zgodności,
- zarządzanie dokumentacją i politykami wraz z workflow akceptacji,
- moduły do zarządzania dostawcami (TPRM) i ciągłością działania (BCM),
- raportowanie i dashboardy dla zarządu oraz audytorów,
- ścieżkę audytu (audit trail) pokazującą historię zmian i decyzji.
System GRC nie zastępuje ludzkich decyzji – porządkuje dane i procesy tak, żeby decyzje o ryzyku i zgodności można było podejmować szybciej i na pełniejszych informacjach.
Jak AI może wspierać GRC?
Sztuczna inteligencja coraz częściej wspiera pracę zespołów GRC – nie zastępując oceny eksperckiej, ale przyspieszając czynności, które wcześniej wymagały ręcznego przeszukiwania dokumentów i arkuszy.
Typowe zastosowania AI w systemach GRC to:
- wspomaganie analizy ryzyka i BIA – AI może zadawać pytania kontekstowe na podstawie już posiadanych danych o procesie, zamiast prosić użytkownika o wypełnianie formularza od zera,
- generowanie raportów w języku naturalnym – użytkownik opisuje, jakiego zestawienia potrzebuje, a system samodzielnie buduje wykres i tabelę na podstawie danych,
- wykrywanie anomalii i luk kontrolnych – automatyczne sygnalizowanie sytuacji, w których np. koncentracja ryzyka u jednego dostawcy przekroczyła ustalony próg,
- mapowanie zmian regulacyjnych – wskazywanie, które artykuły nowej regulacji wpływają na konkretne procesy i dane organizacji.
Rozwiązania tego typu pojawiają się już na rynku – przykładem jest zapowiedziany moduł „Ekspert GRC AI” w platformie BCMLogic Next, który prowadzi użytkownika przez analizę ryzyka w formie dialogu, a nie statycznego formularza. To jednak nadal narzędzie wspierające pracę eksperta, a nie zastępujące jego ocenę merytoryczną.
Kiedy organizacja potrzebuje systemu GRC?
Nie każda organizacja potrzebuje dedykowanego systemu GRC od pierwszego dnia – mniejsze firmy z ograniczoną liczbą procesów krytycznych mogą przez pewien czas radzić sobie w arkuszach kalkulacyjnych. Typowe sygnały, że warto rozważyć wdrożenie systemu, to:
- dane o ryzyku i zgodności są prowadzone w wielu niepowiązanych ze sobą arkuszach i dokumentach,
- organizacja podlega rosnącej liczbie wymogów regulacyjnych (np. DORA, NIS2/KSC) i traci orientację, które z nich są już spełnione,
- audyty wymagają wielotygodniowego, ręcznego zbierania dowodów zgodności,
- liczba dostawców i podwykonawców rośnie na tyle, że ręczne śledzenie ryzyka TPRM staje się niewykonalne,
- zarząd nie ma jednego, aktualnego obrazu ryzyka organizacji, tylko kilka niespójnych raportów.
Warto podkreślić, że presja regulacyjna – szczególnie w sektorze finansowym i wśród podmiotów objętych NIS2 czy DORA – jest dziś jednym z głównych czynników przyspieszających decyzję o wdrożeniu systemu GRC, ponieważ regulacje te wprost wymagają udokumentowanego, powtarzalnego procesu zarządzania ryzykiem ICT i dostawcami.
Najczęstsze błędy przy wdrażaniu GRC
- Traktowanie GRC jako jednorazowego projektu, a nie ciągłego procesu – wdrożenie narzędzia bez utrzymania cyklicznych przeglądów szybko traci na wartości.
- Pozostawienie silosów mimo wdrożenia narzędzia – jeśli zespoły ryzyka i compliance nadal prowadzą osobne rejestry „obok” systemu GRC, integracja pozostaje pozorna.
- Brak jasno przypisanej odpowiedzialności – rejestr ryzyk bez właścicieli poszczególnych ryzyk i kontroli szybko przestaje być aktualizowany.
- Nadmierna złożoność na start – próba wdrożenia wszystkich obszarów GRC naraz (ERM, BCM, TPRM, compliance) zamiast zacząć od jednego, najbardziej palącego obszaru.
- Ograniczenie się do samego narzędzia bez zmiany procesu – system GRC porządkuje dane, ale nie zastąpi decyzji o tym, kto i jak często ma przeglądać ryzyko.
FAQ
Czy GRC to to samo co ERM?
Nie. ERM (Enterprise Risk Management) to zarządzanie ryzykiem w skali organizacji i stanowi jeden z trzech filarów GRC. GRC dodatkowo integruje ryzyko z ładem organizacyjnym (governance) i zgodnością regulacyjną (compliance).
Czy wdrożenie systemu GRC jest obowiązkowe?
Nie, przepisy nie nakazują wprost posiadania systemu informatycznego klasy GRC. Regulacje takie jak DORA czy NIS2 wymagają jednak udokumentowanego, powtarzalnego procesu zarządzania ryzykiem – co w praktyce dla wielu organizacji jest trudne do spełnienia bez dedykowanego narzędzia.
Czy można prowadzić GRC w Excelu?
Na wczesnym etapie dojrzałości – tak, szczególnie przy niewielkiej liczbie procesów i ryzyk. Wraz ze wzrostem liczby regulacji, dostawców i procesów arkusze przestają się skalować: trudno w nich utrzymać spójność danych, historię zmian i automatyczne powiązania między ryzykiem a wymogiem regulacyjnym.
Kto w organizacji odpowiada za GRC?
Zwykle jest to zespół cross-funkcyjny obejmujący risk managera, dział compliance, audyt wewnętrzny oraz przedstawicieli IT security i biznesu. Ostateczna odpowiedzialność za ład organizacyjny (governance) leży po stronie zarządu.
Jak często należy przeglądać rejestr ryzyk w ramach GRC?
Częstotliwość zależy od polityki organizacji i wymogów regulacyjnych, którym podlega, ale typowa praktyka to przeglądy kwartalne, uzupełnione o przegląd ad hoc po każdym istotnym incydencie lub zmianie regulacyjnej.
Jakie są najczęstsze błędy przy wdrażaniu GRC?
Najczęściej są to: traktowanie wdrożenia jako projektu zamkniętego w czasie, utrzymywanie równoległych, niepowiązanych rejestrów obok systemu GRC oraz brak jasno przypisanych właścicieli ryzyk i kontroli.
Podsumowanie
GRC to podejście, które łączy ład organizacyjny, zarządzanie ryzykiem i zgodność w jeden, spójny system zarządzania – zamiast utrzymywać je jako trzy osobne, niepowiązane ze sobą procesy. Najważniejsza praktyczna korzyść nie polega na samym uporządkowaniu terminologii, lecz na tym, że decyzje zarządcze, ocena ryzyka i wymogi regulacyjne zaczynają korzystać z tych samych, aktualnych danych – co skraca czas reakcji na incydenty i przygotowania do audytów.
Sprawdź, jak może to wyglądać w Twojej organizacji
Jeśli Twoja organizacja zarządza ryzykiem, zgodnością i dostawcami w rozproszonych arkuszach i dokumentach, warto sprawdzić, jak wygląda to w ramach jednej platformy GRC. BCMLogic Solutions od lat wspiera firmy z sektora finansowego i technologicznego w zarządzaniu ryzykiem operacyjnym, ciągłością działania i zgodnością regulacyjną – zgodnie z ISO 22301, ISO 27001 oraz wymogami takimi jak DORA.