Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC), wdrażająca unijną dyrektywę NIS2, weszła w życie 3 kwietnia 2026 roku. Objęte nią firmy dzielą się na dwie kategorie – podmioty kluczowe i podmioty ważne – a o statusie decydują łącznie sektor działalności i wielkość przedsiębiorstwa. Podmioty mają 6 miesięcy na wpis do wykazu, 12 miesięcy na wdrożenie obowiązków i 24 miesiące na pierwszy audyt bezpieczeństwa, a kary za brak zgodności sięgają odpowiednio 10 mln EUR (podmioty kluczowe) i 7 mln EUR (podmioty ważne).
W tym artykule wyjaśniamy, co dokładnie zmieniła nowelizacja, jak ustalić, czy Twoja organizacja podlega nowym przepisom, jakie obowiązki na nią nakładają oraz jak przygotować się do wdrożenia – krok po kroku.
Co zmieniła nowelizacja KSC w 2026 roku?
Nowelizacja z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252) to najgłębsza zmiana ustawy o KSC od jej uchwalenia w 2018 roku. Zamiast kosmetycznych poprawek, zmienia samą logikę systemu:
- zastępuje dotychczasowy podział na operatorów usług kluczowych (OUK) i dostawców usług cyfrowych (DSP) dwiema nowymi kategoriami – podmiotem kluczowym i podmiotem ważnym,
- znacząco rozszerza katalog sektorów objętych regulacją (m.in. o gospodarkę odpadami, produkcję, przemysł spożywczy, pocztę, jednostki samorządu terytorialnego, przestrzeń kosmiczną i badania naukowe),
- zastępuje decyzję administracyjną samoidentyfikacją – to organizacja sama ustala swój status na podstawie sektora i wielkości, a następnie zgłasza się do centralnego wykazu (system S46),
- wielokrotnie podnosi maksymalne kary – z dotychczasowych 200 000 zł do 10 mln EUR (podmioty kluczowe) lub 7 mln EUR (podmioty ważne),
- wprowadza osobistą odpowiedzialność kierownika podmiotu za zaniedbania w obszarze cyberbezpieczeństwa,
- nakłada nowy, jasno sformalizowany obowiązek zarządzania ryzykiem w łańcuchu dostaw.
Jaki jest związek KSC z dyrektywą NIS2?
KSC to polska ustawa, przez którą do krajowego porządku prawnego wdrażana jest unijna dyrektywa NIS2 (dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555). Innymi słowy: NIS2 wyznacza wspólne, europejskie ramy bezpieczeństwa sieci i systemów informatycznych, a konkretne obowiązki polskich przedsiębiorców i instytucji wynikają z przepisów krajowej ustawy o KSC, która tę dyrektywę transponuje.
Poprzednia wersja ustawy o KSC z 2018 roku wdrażała jeszcze dyrektywę NIS (2016). Nowelizacja z 2026 roku dostosowuje polskie prawo do znacznie bardziej wymagającej NIS2 – stąd szerszy zakres sektorowy, nowe kategorie podmiotów i wyższe kary. To podobny mechanizm transpozycji, jaki w sektorze finansowym pełni rozporządzenie DORA – inna regulacja, ten sam cel: wymuszenie systemowego podejścia do zarządzania ryzykiem cyfrowym.
Kogo obejmują nowe przepisy?
O tym, czy organizacja podlega ustawie, decydują łącznie dwa kryteria: sektor działalności oraz wielkość przedsiębiorstwa (zgodnie z definicjami z rozporządzenia Komisji (UE) nr 651/2014).
| Sektor | Kategoria | Przykłady podmiotów |
|---|---|---|
| Energetyka | Kluczowy | Elektrownie, OSD, dystrybutorzy gazu, paliw, ciepła |
| Transport | Kluczowy | Linie lotnicze, kolej, porty, duzi przewoźnicy drogowi |
| Bankowość i infrastruktura rynków finansowych | Kluczowy | Banki, SKOK-i, KDPW, GPW, izby rozliczeniowe |
| Ochrona zdrowia | Kluczowy | Szpitale, laboratoria, producenci krytycznych wyrobów medycznych |
| Woda pitna i ścieki | Kluczowy | Wodociągi, oczyszczalnie, dystrybutorzy |
| Infrastruktura cyfrowa | Kluczowy | Dostawcy DNS, centra danych, dostawcy chmury, CDN |
| Zarządzanie usługami ICT (B2B) | Kluczowy | MSP, MSSP, integratorzy, outsourcing IT |
| Administracja publiczna | Kluczowy | Urzędy centralne i wskazane jednostki samorządowe |
| Usługi pocztowe i kurierskie | Ważny | Operatorzy pocztowi, firmy kurierskie |
| Gospodarka odpadami | Ważny | Składowiska, sortownie, spalarnie |
| Produkcja (chemikalia, żywność, elektronika, maszyny, pojazdy) | Ważny | Średni i duzi producenci |
| Dostawcy usług cyfrowych | Ważny | Marketplace’y, wyszukiwarki, platformy społecznościowe |
Niezależnie od wielkości przedsiębiorstwa, podmiotem kluczowym jest zawsze m.in.: dostawca usług DNS, kwalifikowany dostawca usług zaufania, podmiot uznany za krytyczny w rozumieniu dyrektywy 2022/2557, rejestr domeny najwyższego poziomu (TLD) oraz wskazane podmioty publiczne.
Czym różni się podmiot kluczowy od podmiotu ważnego?
| Kryterium | Podmiot kluczowy | Podmiot ważny |
|---|---|---|
| Podstawa zaliczenia | Załącznik 1 do ustawy o KSC | Załącznik 2 do ustawy o KSC |
| Typowa wielkość | Duże przedsiębiorstwo (250+ osób lub obrót > 50 mln EUR) | Średnie przedsiębiorstwo (50-249 osób lub obrót 10-50 mln EUR) |
| Typ nadzoru | Proaktywny – regularne kontrole z urzędu | Reaktywny – kontrola po incydencie lub sygnale |
| Audyt bezpieczeństwa | Obowiązkowy, cykliczny | Fakultatywny – wyłącznie na żądanie organu |
| Maksymalna kara | 10 mln EUR lub 2% obrotu (min. 20 000 zł) | 7 mln EUR lub 1,4% obrotu (min. 15 000 zł) |
| Możliwe wstrzymanie działalności | Tak | Nie |
Jeśli podmiot spełnia jednocześnie przesłanki obu kategorii, ustawa przypisuje mu status podmiotu kluczowego.
Jak sprawdzić, czy firma podlega KSC?
Zanim przejdziesz do poniższych kroków, możesz skorzystać z darmowego narzędzia do samooceny NIS2/KSC, które w kilku pytaniach wskazuje wstępny status organizacji. Pełną, udokumentowaną samoidentyfikację warto jednak przeprowadzić w czterech krokach:
- Sektor – czy działalność firmy mieści się w Załączniku nr 1 lub nr 2 do ustawy? Jeśli nie – firma zasadniczo nie podlega ustawie na podstawie ogólnych kryteriów sektorowych.
- Wielkość – czy firma jest co najmniej średnim przedsiębiorstwem w rozumieniu rozporządzenia 651/2014/UE (50+ zatrudnionych lub obrót powyżej 10 mln EUR)? Mikro i małe firmy w większości przypadków są poza zakresem ustawy, z wyjątkiem podmiotów kluczowych niezależnie od wielkości.
- Wyjątki niezależne od wielkości – czy firma świadczy usługi z listy podmiotów kluczowych bez względu na skalę (DNS, kwalifikowane usługi zaufania, infrastruktura krytyczna)?
- Decyzja klasyfikacyjna – na podstawie punktów 1-3 organizacja (zwykle zarząd) formalnie decyduje, czy jest podmiotem kluczowym, ważnym, czy nie podlega ustawie, i dokumentuje tę decyzję.
Komentarz ekspercki BCMLogic: w praktyce najwięcej wątpliwości budzi nie sam sektor, tylko właściwe policzenie progów wielkościowych w grupach kapitałowych oraz ocena, czy dana usługa faktycznie mieści się w opisie z załącznika. Warto tę analizę udokumentować – w razie kontroli to organizacja musi wykazać, na jakiej podstawie uznała się (lub nie) za podmiot objęty ustawą.
Jakie obowiązki mają podmioty objęte KSC?
Katalog obowiązków jest w dużej mierze wspólny dla obu kategorii – różni się przede wszystkim intensywnością nadzoru i wysokością kar. Do najważniejszych obowiązków należą:
- Wpis do wykazu podmiotów kluczowych i ważnych (system S46) – w ciągu 6 miesięcy od spełnienia przesłanek,
- Wdrożenie systemu zarządzania bezpieczeństwem informacji (SZBI) obejmującego systematyczne szacowanie ryzyka,
- Wyznaczenie osób kontaktowych – co najmniej dwóch, odpowiedzialnych za kontakt z organami właściwymi,
- Zgłaszanie incydentów w ściśle określonych terminach: wczesne ostrzeżenie do 24h, zgłoszenie incydentu poważnego do 72h, sprawozdanie końcowe do 1 miesiąca,
- Coroczne szkolenie kierownika z zakresu cyberbezpieczeństwa,
- Weryfikacja niekaralności personelu realizującego zadania związane z bezpieczeństwem,
- Audyt bezpieczeństwa – obowiązkowy i cykliczny dla podmiotów kluczowych, na żądanie organu dla podmiotów ważnych,
- Zarządzanie ryzykiem w łańcuchu dostaw (patrz niżej).
Jaką rolę pełni zarządzanie ryzykiem?
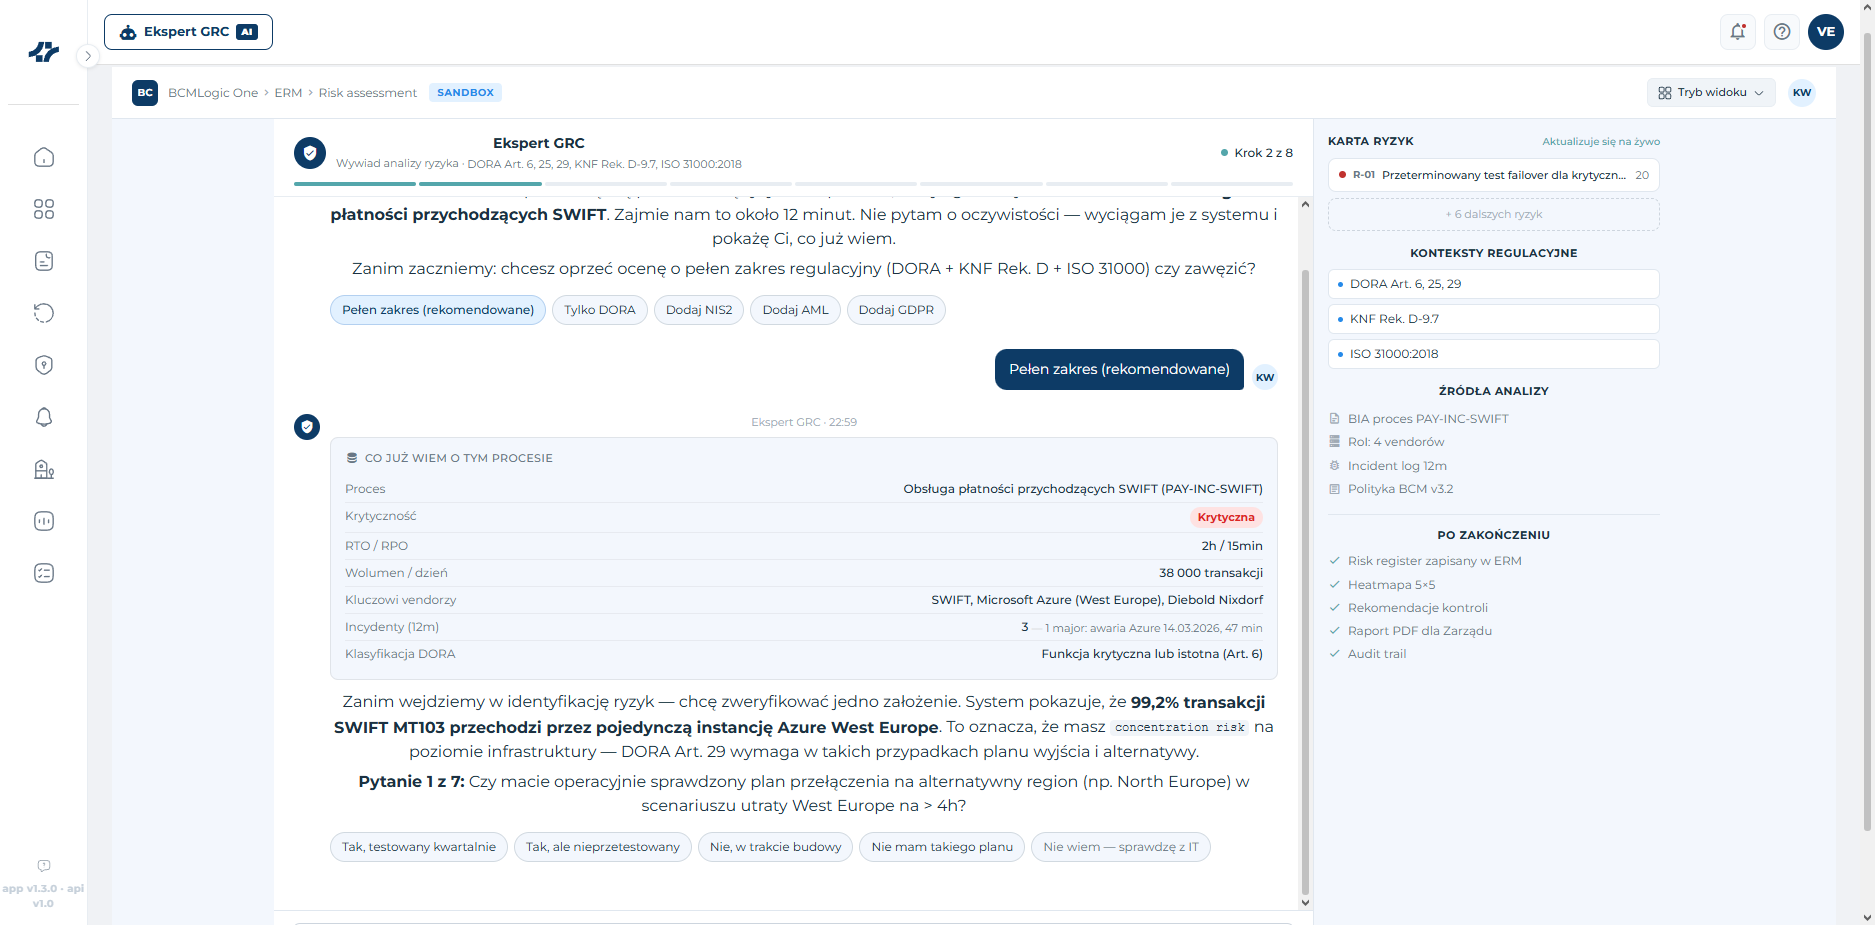
Zarządzanie ryzykiem jest fundamentem, na którym opiera się cały system obowiązków wynikających z KSC – nie jest jednorazową czynnością, tylko procesem ciągłym. Ustawa wymaga systematycznego szacowania ryzyka jako elementu systemu zarządzania bezpieczeństwem informacji, a jego brak lub niewłaściwe prowadzenie samo w sobie podlega karze pieniężnej.
W praktyce oznacza to konieczność prowadzenia rejestru ryzyk cyberbezpieczeństwa, regularnej aktualizacji ocen ryzyka wraz ze zmieniającym się kontekstem (nowe zagrożenia, zmiany w infrastrukturze, nowi dostawcy) oraz powiązania tych ocen z konkretnymi środkami zaradczymi – a nie tylko z dokumentacją tworzoną na potrzeby audytu.
Jak KSC podchodzi do ryzyka dostawców i łańcucha dostaw?
To jeden z najistotniejszych nowych elementów względem poprzedniej wersji ustawy (wdrażającej jeszcze NIS1). Nowelizacja wprowadza obowiązkowe zarządzanie ryzykiem w łańcuchu dostaw, obejmujące m.in.:
- ocenę ryzyka związanego z relacjami z dostawcami i usługodawcami, w tym dostawcami usług ICT,
- szczególną uwagę wobec dostawców wysokiego ryzyka,
- uwzględnienie w umowach z dostawcami wymagań dotyczących cyberbezpieczeństwa,
- ocenę ogólnej jakości praktyk cyberbezpieczeństwa dostawców, w tym bezpieczeństwa ich własnych procesów produkcji i rozwoju.
W praktyce oznacza to, że podmiot objęty ustawą nie może ograniczyć się do zabezpieczenia własnej infrastruktury – musi też mieć udokumentowany proces oceny i monitorowania ryzyka u swoich dostawców, zwłaszcza tych o krytycznym znaczeniu dla ciągłości działania. To zadanie zbliżone w charakterze do zarządzania ryzykiem dostawców (TPRM), znanego z szerszych ram GRC.
Jak przygotować organizację do spełnienia wymagań?
Praktyczne przygotowanie do KSC warto rozłożyć na etapy zgodne z ustawowym harmonogramem:
- Samoidentyfikacja – formalna decyzja zarządu o statusie organizacji (kluczowy / ważny / brak podlegania), udokumentowana analizą sektora i progów wielkościowych.
- Wyznaczenie odpowiedzialnych – kierownika podmiotu (zwykle całego zarządu w rozumieniu ustawy), osoby delegowanej do spraw cyberbezpieczeństwa oraz minimum dwóch osób kontaktowych.
- Wpis do wykazu – złożenie wniosku o rejestrację w systemie S46 w terminie 6 miesięcy od spełnienia przesłanek.
- Budowa lub aktualizacja SZBI – w tym rejestru ryzyk, polityk bezpieczeństwa i procedur zgłaszania incydentów, z terminem realizacji do 12 miesięcy.
- Uregulowanie ryzyka dostawców – inwentaryzacja dostawców krytycznych, ocena ryzyka, aktualizacja umów o klauzule bezpieczeństwa.
- Przygotowanie do audytu – zebranie dokumentacji i dowodów zgodności przed upływem 24-miesięcznego terminu na pierwszy audyt bezpieczeństwa.
- Wpis do wykazu podmiotów kluczowych i ważnych (do 6 miesięcy)
- Wdrożenie systemu zarządzania bezpieczeństwem informacji z szacowaniem ryzyka
- Zgłaszanie incydentów w terminach 24h / 72h / 1 miesiąc
- Zarządzanie ryzykiem w łańcuchu dostaw i ocena dostawców wysokiego ryzyka
- Coroczne szkolenie kierownika podmiotu z cyberbezpieczeństwa
| Obowiązek | Czego dotyczy | Kto odpowiada | Przykład działań |
|---|---|---|---|
| Wpis do wykazu | Rejestracja w systemie S46 jako podmiot kluczowy lub ważny | Zarząd / kierownik podmiotu | Złożenie wniosku o wpis w ciągu 6 miesięcy od spełnienia przesłanek |
| SZBI i szacowanie ryzyka | System zarządzania bezpieczeństwem informacji obejmujący cykliczną ocenę ryzyka | Osoba delegowana ds. cyberbezpieczeństwa | Prowadzenie i aktualizacja rejestru ryzyk cyberbezpieczeństwa |
| Zgłaszanie incydentów | Powiadamianie CSIRT o incydentach w ustawowych terminach | Osoby kontaktowe (min. 2) | Zgłoszenie wczesnego ostrzeżenia do 24h od wykrycia incydentu |
| Ryzyko dostawców | Ocena i monitorowanie ryzyka w łańcuchu dostaw | Dział zakupów / bezpieczeństwa we współpracy z zarządem | Inwentaryzacja dostawców krytycznych i klauzule bezpieczeństwa w umowach |
| Audyt bezpieczeństwa | Weryfikacja zgodności z wymaganiami ustawy | Audyt wewnętrzny / niezależny audytor | Przeprowadzenie pierwszego audytu przed upływem 24 miesięcy |
Najczęstsze błędy przy wdrażaniu KSC
- Zbyt późna samoidentyfikacja – odkładanie decyzji o statusie do momentu kontroli, zamiast przeprowadzenia jej proaktywnie w pierwszych tygodniach po wejściu ustawy w życie.
- Traktowanie SZBI jako jednorazowego dokumentu – zamiast żywego procesu z regularną aktualizacją ryzyka.
- Pomijanie ryzyka dostawców – koncentracja wyłącznie na własnej infrastrukturze przy jednoczesnym braku oceny dostawców krytycznych.
- Brak jasno przypisanej odpowiedzialności – niewyznaczenie osoby delegowanej ds. cyberbezpieczeństwa lub osób kontaktowych wymaganych ustawą.
- Niedoszacowanie odpowiedzialności osobistej kierownika – traktowanie KSC jako „sprawy działu IT”, podczas gdy ustawa wprost obciąża kierownika podmiotu.
FAQ
Czy KSC dotyczy małych firm?
W większości przypadków nie – ustawa obejmuje zasadniczo średnie i duże przedsiębiorstwa. Wyjątkiem są podmioty uznawane za kluczowe niezależnie od wielkości, np. dostawcy usług DNS czy kwalifikowani dostawcy usług zaufania.
Od kiedy obowiązuje znowelizowana ustawa o KSC?
Nowelizacja weszła w życie 3 kwietnia 2026 r. Podmioty mają 6 miesięcy na wpis do wykazu, 12 miesięcy na wdrożenie obowiązków rozdziału 3 ustawy i 24 miesiące na przeprowadzenie pierwszego audytu bezpieczeństwa.
Czym różni się podmiot kluczowy od podmiotu ważnego?
Podmiot kluczowy to zwykle duża organizacja z sektora o najwyższej krytyczności (Załącznik 1), podlegająca proaktywnemu nadzorowi i wyższym karom. Podmiot ważny to zwykle średnie przedsiębiorstwo z sektora ważnego (Załącznik 2) lub kluczowego bez spełnienia progu dla dużej firmy, z nadzorem reaktywnym.
Jakie kary grożą za brak zgodności z KSC?
Podmioty kluczowe – do 10 mln EUR lub 2% rocznego obrotu, podmioty ważne – do 7 mln EUR lub 1,4% obrotu. Za naruszenia grożące bezpieczeństwu państwa możliwa jest kara nadzwyczajna do 100 mln zł, a kierownik podmiotu odpowiada osobiście.
Czy wdrożenie KSC można prowadzić bez dedykowanego systemu?
Na wczesnym etapie – tak, jednak wraz ze wzrostem liczby dostawców, ryzyk i wymaganej dokumentacji audytowej, prowadzenie tego wyłącznie w arkuszach staje się trudne do utrzymania i trudne do szybkiego udowodnienia zgodności w razie kontroli.
Czy Trybunał Konstytucyjny może uchylić przepisy KSC?
Teoretycznie tak – do czasu wyroku TK ustawa obowiązuje w pełnym zakresie na mocy domniemania konstytucyjności. Warto na bieżąco monitorować status postępowania, ponieważ ewentualny wyrok mógłby zmienić zakres lub brzmienie części przepisów.
Podsumowanie
Nowelizacja KSC wdrażająca NIS2 to nie kosmetyczna zmiana, tylko nowa logika systemu cyberbezpieczeństwa w Polsce – z szerszym zakresem podmiotowym, obowiązkową samoidentyfikacją i wielokrotnie wyższymi karami niż dotychczas. Najważniejszy praktyczny krok to jak najszybsza, udokumentowana decyzja klasyfikacyjna – od niej zależy cały dalszy harmonogram wdrożenia i to, ile czasu realnie zostaje na przygotowanie.
Sprawdź, jak może to wyglądać w Twojej organizacji
Jeśli Twoja organizacja dopiero ustala swój status w KSC albo szuka sposobu na uporządkowanie rejestru ryzyk, dostawców i dokumentacji zgodności w jednym miejscu, warto zobaczyć, jak wygląda to na platformie GRC. BCMLogic Solutions wspiera firmy z sektora finansowego i technologicznego w zarządzaniu ryzykiem operacyjnym, ciągłością działania i zgodnością regulacyjną – zgodnie z ISO 22301, ISO 27001 oraz wymogami takimi jak DORA i NIS2/KSC.